Ya está vigente: La Ley 15-2026 (nueva ley antilavado de Guatemala) rige desde el 17 de septiembre de 2026.
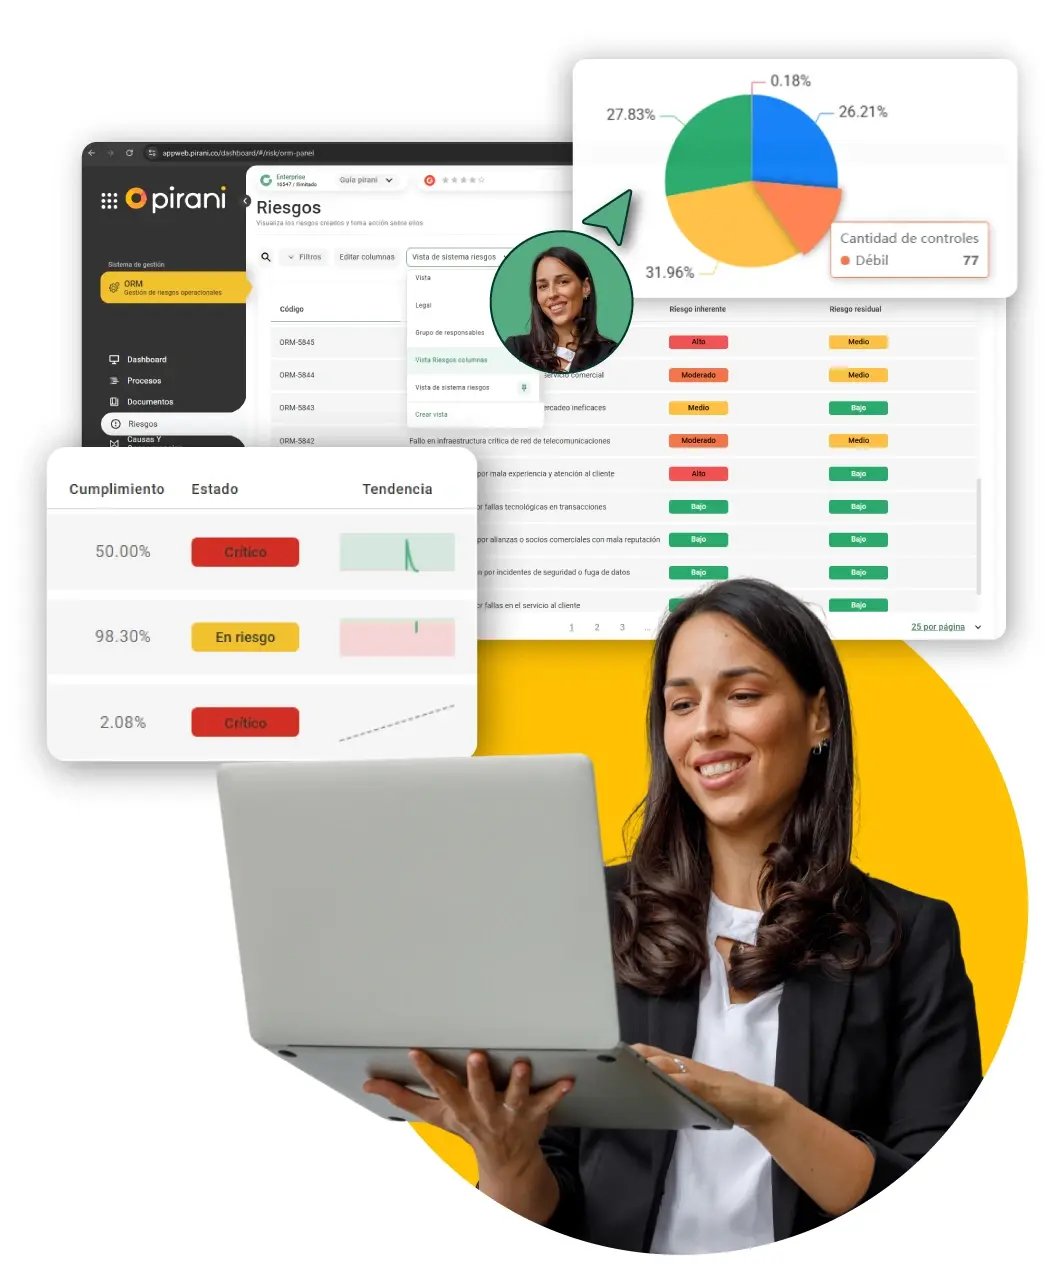
Gestiona el riesgo de tu empresa en Guatemala desde una sola plataforma
Lavado de activos (Ley 15-2026), riesgo operacional, seguridad de la información, cumplimiento y auditoría. Pirani centraliza los cinco frentes con un enfoque basado en riesgo — el mismo que ahora exige la nueva ley.

Consulta listas restrictivas y/o vinculantes con integración plug and play sin salir de Pirani

Calcula automáticamente tu exposición al riesgo operacional con un enfoque estandarizado. Solicítalo ahora.

Pirani te trae el catálogo de normativas externas preconfiguradas, gratuitas y de pago, sin necesidad de crearlas desde cero.

Crea, gestiona y comunica toda tu documentación organizacional con el módulo de Documentos de Pirani
Empresas de toda Latinoamérica ya hacen simple su gestión de riesgos con Pirani
Reconocidos por usuarios en Capterra, G2 y Software Advice como líderes en gestión de riesgos.
60%
menos carga operativa
con automatización
30%
menos errores humanos
mejor calidad de datos
9
meses de ROI
promedio
+1.100
listas internacionales integradas
La Ley 15-2026 ya está vigente. ¿Tu empresa está lista?
Es la reforma antilavado más grande en 25 años. Unifica las dos leyes anteriores (Decretos 67-2001 y 58-2005), adopta un enfoque basado en riesgo y amplía enormemente quién queda obligado a prevenir el lavado de activos y el financiamiento del terrorismo.
Cuatro hechos clave:
Un solo marco, alineado con el GAFI
Enfoque basado en riesgo
Evaluación anual de efectividad
Sanciones con dientes
SPLAFT en hojas de cálculo
La matriz de riesgo LA/FT, la debida diligencia y los ROS viven en Excel. Cuando la UIF-Perú requiere información, reconstruir la evidencia toma días.
Riesgo operativo sin trazabilidad
Tu matriz operacional está desactualizada. El Directorio pide reportes y pasas jornadas consolidando datos dispersos entre áreas.
Ciberseguridad y cumplimiento en silos
La SBS 504, la seguridad de la información y las auditorías las lleva cada quien por su lado, sin una visión consolidada del cumplimiento.
Ciberseguridad y cumplimiento en silos
La SBS 504, la seguridad de la información y las auditorías las lleva cada quien por su lado, sin una visión consolidada del cumplimiento.
Nuevos obligados por primera vez
La mayor novedad: sectores y profesionales que antes no estaban bajo el régimen ahora deben cumplir.
Guía basada en el texto oficial del decreto: a quién aplica, obligaciones, plazos y sanciones.
meses
El entorno regulatorio de Guatemala es cada vez más exigente
La Ley 15-2026 es el titular, pero no el único frente. Riesgo operacional, seguridad de la información y auditoría también demandan trazabilidad — y la mayoría de los equipos sigue trabajando con herramientas dispersas.
Cumplimiento AML desde cero
Miles de empresas y profesionales quedan obligados por primera vez, sin matriz de riesgo, sin manual ni experiencia previa en prevención.
Riesgos en hojas de cálculo
Tu matriz de riesgo vive en un Excel que solo una persona entiende. Cuando la dirección pide reportes, se van días consolidando datos.
Auditoría sin trazabilidad
Los hallazgos se reportan pero no se cierran. El mismo problema reaparece seis meses después — justo lo que la nueva ley pide evidenciar cada año.
Cumplimiento fragmentado
Ley 15-2026, ISO 27001, ISO 31000, marcos internos… cada obligación la gestiona un área distinta, sin una vista única.
Gestión de riesgos operacionales
Optimiza tareas, mejora la calidad de datos y la detección de eventos. Reduce hasta un 60% la carga operativa y toma decisiones en tiempo real, en línea con el Reglamento de Riesgo Operacional de la SBS.
ISO 31000 · COSO ERM · SBS 2116-2009
Prevención de Lavado de Activos
Automatiza el monitoreo de transacciones y establece alertas para identificar actividades sospechosas. Construye y mantén tu SPLAFT: matriz de riesgo LA/FT, debida diligencia y reportes ROS ante la UIF-Perú, con trazabilidad completa.
SPLAFT · UIF-Perú · Ley 27693 / 29038
Cumplimiento Normativo
Evita sanciones, fortalece tu cultura de cumplimiento, centraliza normativas, automatiza controles y monitorea riesgos en tiempo real. Con el catálogo de normativas, no las construyes desde cero.
Catálogo normativo · Obligaciones SBS
Auditoría
Automatiza listas de chequeo, gestiona hallazgos y controla planes de remediación con trazabilidad. Gana visibilidad sobre el avance de tus auditorías, del hallazgo al cierre.
IIA · COSO · Marco interno
Gestión de Seguridad de la Información
Cumple con normas como ISO 27001 mientras simplificas la gestión. Administra activos, vulnerabilidades e incidentes, alineado a la Resolución SBS 504-2021 de seguridad de la información y ciberseguridad.
ISO 27001 · SBS 504-2021
Cubre todo el panorama regulatorio guatemalteco
Cada sistema resuelve un frente específico. Juntos, son tu centro de control GRC. Actívalos por separado o intégralos.
Lavado de activos
Construye y mantén tu matriz de riesgo LD/FT/FPADM, automatiza la debida diligencia de contrapartes, gestiona el monitoreo de operaciones y ordena los reportes ante la autoridad — con la trazabilidad que exige el enfoque basado en riesgo de la Ley 15-2026.
Ley 15-2026 · SIB / IVE · GAFI · GAFILAT
Riesgo operacional
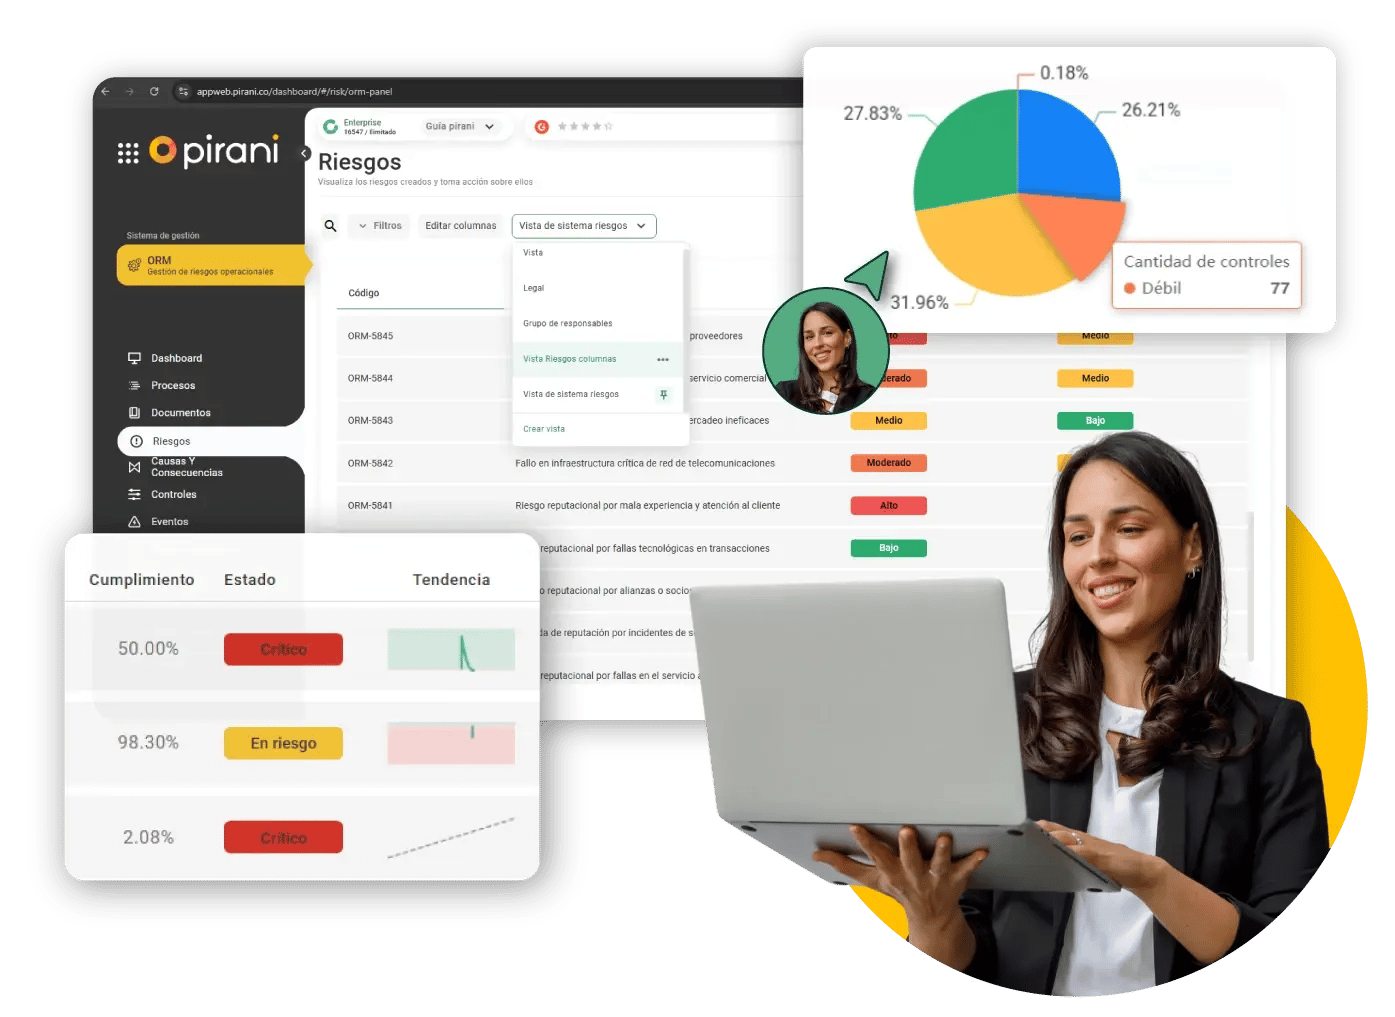
Identifica, evalúa y monitorea tu mapa de riesgos operacionales con indicadores KRI en tiempo real. Reduce la carga operativa y lleva al comité reportes actualizados en minutos, no en días.
ISO 31000 · COSO ERM
Seguridad de la información
Gestiona activos, vulnerabilidades e incidentes con un camino estructurado hacia la certificación ISO 27001. Clasifica por criticidad (confidencialidad, integridad, disponibilidad) y evidencia tus controles.
ISO 27001
Cumplimiento Normativo
Centraliza tu marco normativo, automatiza controles y monitorea el estado de cumplimiento antes de cada fecha límite. Apóyate en el catálogo de normativas para no construir cada obligación desde cero.
Catálogo normativo · Ley 15-2026
Auditoría
Digitaliza el ciclo completo de auditoría interna: planeación por riesgo, ejecución con listas de chequeo digitales, hallazgos y remediación con trazabilidad total — la base para la evaluación anual de efectividad que exige la Ley 15-2026.
Art. 15 Ley 15-2026 · IIA · COSO
¿No sabes por dónde empezar?
Funcionalidades que potencian cada sistema
Complementos que se activan sobre los cinco sistemas de gestión.
Consulta en listas internacionales
Screening contra OFAC, ONU, Unión Europea, PEPs y más de 1.100 listas globales, como parte de tu debida diligencia.
Requerimiento de Capital
Cálculo de exposición al riesgo operacional, alineado a las mejores prácticas internacionales.
Gestor Documental
Crea, versiona y comunica el manual de prevención, políticas y procedimientos con control de versiones.
Catálogo de Normativas
Normativas y marcos precargados y listos para usar, sin construirlos desde cero.

Gestión de riesgos hecha simple para cooperativas
El sector cooperativo y solidario es el corazón financiero de miles de guatemaltecos. Ya acompañamos a cooperativas del Sistema Micoope, y sabemos que el reto no es solo el presupuesto: la mayoría empieza en niveles bajos de madurez en gestión de riesgos. Por eso Pirani es más que un software.
Puntos de valor:
Acompañamiento en cultura de riesgo
Una entrada a la medida de tu cooperativa
Listo para la Ley 15-2026
SPLAFT en hojas de cálculo
La matriz de riesgo LA/FT, la debida diligencia y los ROS viven en Excel. Cuando la UIF-Perú requiere información, reconstruir la evidencia toma días.
Riesgo operativo sin trazabilidad
Tu matriz operacional está desactualizada. El Directorio pide reportes y pasas jornadas consolidando datos dispersos entre áreas.
Ciberseguridad y cumplimiento en silos
La SBS 504, la seguridad de la información y las auditorías las lleva cada quien por su lado, sin una visión consolidada del cumplimiento.
Ciberseguridad y cumplimiento en silos
La SBS 504, la seguridad de la información y las auditorías las lleva cada quien por su lado, sin una visión consolidada del cumplimiento.
Plan Basic
La forma de entrada pensada para cooperativas que están dando sus primeros pasos en gestión de riesgos.
Lo que aprovechas desde el primer día
Gestión de riesgos estructurada con matriz, controles y planes de acción
Todos los reportes: perfil de riesgo, mapa de calor, eventos por criticidad y más
Reportes dinámicos incluidos NOVEDAD
Construye informes con los filtros que necesitas y descárgalos al instante.
Acompañamiento de nuestro equipo para crear cultura de gestión de riesgos
¿Dudas sobre cuál plan te conviene? Hablemos.
Del oficial de cumplimiento al auditor interno
Cada perfil resuelve su frente y todos hablan el mismo lenguaje de riesgo.
Sin Pirani
Controles reactivos y en papel. Detectas operaciones inusuales cuando ya ocurrieron y armas los reportes a mano.
Con Pirani
Matriz LD/FT/FPADM viva, debida diligencia estructurada, monitoreo configurable y reportes ordenados para la autoridad.
Sin Pirani
Tu matriz vive en un Excel que solo tú entiendes. La dirección pide reportes y pasas días consolidando.
Con Pirani
Tablero en tiempo real con KRIs, controles e indicadores centralizados. El reporte para el comité, en minutos.
Sin Pirani
El plan de auditoría vive en un Word. Hallazgos, evidencias y seguimiento repartidos en correos y carpetas.
Con Pirani
Universo auditable priorizado por riesgo, del hallazgo al cierre con trazabilidad total — listo para la evaluación anual.
Sin Pirani
Inventario de activos incompleto. La ISO 27001 es un proyecto que nunca termina.
Con Pirani
Inventario clasificado por criticidad (CIA) y un camino estructurado hacia la certificación ISO 27001.
Preguntas Frecuentes
Sí. Con el sistema AML de Pirani construyes y mantienes la matriz de riesgo LD/FT/FPADM, automatizas la debida diligencia de contrapartes, gestionas el monitoreo de operaciones y ordenas los reportes ante la autoridad — todo desde una sola plataforma y con la trazabilidad que exige el enfoque basado en riesgo. Como la ley también obliga a una evaluación anual de efectividad, Pirani conecta la gestión de AML con la auditoría interna.
Te acompañamos en la ruta completa: determinar si eres Persona Obligada, inscribirte o actualizar datos ante la IVE, designar la función de cumplimiento, construir tu matriz de riesgo, elaborar el manual de prevención, implementar el reporte de operaciones sospechosas y programar la auditoría anual. Agenda una reunión y revisamos tu caso concreto.
Sí. Pirani ofrece cinco sistemas independientes pero integrados: AML, riesgos operacionales (ORM), seguridad de la información (ISMS), cumplimiento normativo (Compliance) y auditoría. Activa los que necesites y escala conforme tu operación lo requiera.
Sí. El módulo de listas de Pirani permite el screening contra listas internacionales: OFAC, ONU, Unión Europea, PEPs y más de 1.100 listas globales, como parte de tu proceso de debida diligencia.
Sí. La ley ya define lo esencial: quién es Persona Obligada, el enfoque basado en riesgo, el manual de prevención y la evaluación anual. La recomendación profesional es prepararse desde ya con lo que la ley sí establece y afinar detalles cuando salga el reglamento. Con Pirani, ese ajuste es un cambio de configuración, no un rediseño.
Sí. Puedes crear una cuenta gratis y empezar a explorar la plataforma sin tarjeta de crédito, y escalar a un plan pago cuando tu operación lo requiera.
¿Listo para preparar tu empresa frente al nuevo panorama regulatorio de Guatemala?
Agenda una reunión con nuestro equipo y descubre cómo Pirani centraliza AML, riesgo operacional, seguridad de la información, cumplimiento y auditoría en una sola plataforma.
¡Conversemos!
Agenda una reunión para que descubras todo lo que puedes lograr con Pirani.