Las mejores plataformas ORM empresariales centralizan la evaluación, el monitoreo y la mitigación del riesgo operativo en tiempo real, conectando procesos de negocio con seguridad de la información (ISMS) para erradicar las hojas de cálculo y simplificar auditorías.
Más del 60% de los incidentes operativos actuales tienen su origen en fallas tecnológicas o brechas de ciberseguridad. Con regulaciones como la Circular 018 de la SFC en Colombia o la Resolución 504 de la SBS en Perú, operar con datos desarticulados no solo ralentiza a tu equipo: expone a tu organización a multas millonarias y pérdidas directas.
Elegir una solución de riesgo operativo define si tu organización pasará meses adaptando un software rígido o si empezará a prevenir pérdidas desde las primeras semanas con herramientas ágiles y modernas como Pirani.
Riesgo operativo y ciberseguridad: por qué ya no pueden gestionarse por separado
El costo real de seguir gestionando riesgos en hojas de cálculo
Trabajar con matrices en Excel da una falsa sensación de control. Cuando la información está dispersa en correos, versiones desactualizadas y archivos que solo entiende quien los creó, identificar un evento de pérdida a tiempo es prácticamente imposible.
El problema no es únicamente la carga operativa de consolidar datos a mano para el comité de fin de mes; es la ceguera estratégica. Si un proceso crítico falla o un proveedor clave se cae, necesitas saber de inmediato qué controles fallaron y cuál es el impacto financiero, algo que una hoja de cálculo jamás te dirá en tiempo real.
Toda brecha tecnológica termina siendo una pérdida operativa
Durante años, TI y Gestión de Riesgos hablaron idiomas distintos. Para el equipo de seguridad, el foco eran los servidores, los accesos y los parches; para el oficial de riesgo, los procesos y el fraude interno.
Esa división quedó obsoleta. Una caída de sistema, un ransomware o una fuga de datos no son simples incidentes informáticos: paralizan ventas, frenan la atención al cliente y generan pérdidas económicas tangibles. Las plataformas modernas resuelven esto permitiendo que el CISO y el área de riesgos compartan una misma fuente de verdad, asociando directamente los activos de información con los procesos del negocio.
La presión de los reguladores en Latinoamérica
En nuestra región, las superintendencias y entidades de control dejaron de conformarse con manuales estáticos archivados en un cajón.
En Colombia, la Superintendencia Financiera (SFC) exige reportes exactos y trazables del registro de eventos de pérdida bajo el esquema SARO. En Perú, la SBS obliga a integrar la ciberseguridad con el riesgo operacional, un estándar que la CMF en Chile y la CNBV en México monitorean cada vez más de cerca. Cuando los auditores tocan a la puerta, no buscan promesas ni carpetas compartidas: exigen historiales de cambios, asignación de responsables y evidencias verificables. Automatizar esta trazabilidad es la única forma de blindar a la empresa frente a sanciones.
Criterios clave para evaluar un software ORM empresarial
Elegir una herramienta corporativa para gestionar el riesgo operacional no es una compra de software más. Es la decisión que definirá si tu equipo pasa los próximos tres años adaptando procesos a una plataforma rígida o si realmente logrará involucrar a toda la organización en la cultura de prevención.
Cuando compares alternativas en el mercado, estos son los cinco aspectos técnicos no negociables que debes exigir a cualquier proveedor.
Capacidad para modelar procesos, causas y eventos de pérdida (SARO y Basilea)
Una plataforma de riesgo operativo debe adaptarse a la realidad operativa de tu negocio, no al revés. Necesitas una herramienta que te permita construir mapas de procesos claros, asociar riesgos inherentes y residuales, y documentar la cadena completa: desde la causa raíz hasta el impacto financiero y reputacional.
El registro de eventos de pérdida es el corazón del ORM. Si el software complica que un líder de área reporte un incidente o exige formularios interminables, la gente simplemente dejará de reportar. Busca soluciones que faciliten registrar eventos con cálculo automático de pérdidas netas y recuperaciones, cumpliendo con los estándares de Basilea y las exigencias de circulares locales como SARO.
Integración nativa con ISMS (ISO 27001 y activos de TI)
Si el software que estás evaluando te obliga a comprar un módulo de ciberseguridad que no se habla con la matriz de riesgos del negocio, descártalo. La norma ISO 27001 exige una gestión basada en riesgos que conecte directamente los controles tecnológicos con la continuidad operativa de la empresa.
Una solución moderna debe permitirte asociar activos de información críticos (bases de datos, servidores, proveedores de software en la nube) con los procesos clave de la compañía. De esta manera, si se detecta una vulnerabilidad en un sistema de pagos, el Oficial de Riesgo y el CISO pueden ver al instante qué proceso del negocio está en peligro y qué controles de mitigación están activos.
Time-to-Value vs. TCO: el costo oculto de la consultoría externa
Este es uno de los mayores dolores del software GRC tradicional: compras licencias empresariales y descubres que necesitas entre 9 y 18 meses de consultoría externa solo para parametrizar la herramienta. Cuando el sistema por fin sale a producción, los procesos de tu empresa ya cambiaron y la factura de implementación duplicó el presupuesto original.
El Costo Total de Propiedad (TCO) no solo incluye la suscripción. Incluye el tiempo del equipo interno, los costos de mantenimiento y las horas que pagarás cada vez que quieras crear un campo nuevo o ajustar un flujo. Las plataformas SaaS de última generación reducen el despliegue a semanas y permiten que tu propio equipo administre y modifique las matrices sin depender de soporte técnico ni cobrar consultorías adicionales.
Agilidad en auditoría y reportería para juntas directivas
Preparar el informe para el Comité de Auditoría o la Junta Directiva suele consumir semanas enteras de recopilación manual de datos. Para cuando el reporte llega a manos de los directores, la fotografía del riesgo ya está desactualizada.
Evalúa cómo el software resuelve la visualización de datos:
- Generación de mapas de calor dinámicos con filtros por sede, proceso o criticidad.
- Seguimiento del apetito de riesgo y evolución de planes de acción en tiempo real.
- Exportación de reportes ejecutivos e historiales de cambio con un par de clics, listos para presentar ante auditores internos y externos.
Tener la información lista en segundos no solo ahorra desgaste a tu equipo; proyecta una gobernanza madura y genera confianza inmediata en la alta dirección.
Automatización de KRIs y alertas tempranas
El riesgo operativo no se gestiona una vez al año ni una vez al trimestre. Esperar a la revisión periódica para enterarte de que un indicador crítico se disparó es asumir un riesgo inaceptable.
Tu plataforma debe permitir configurar Indicadores Clave de Riesgo (KRIs) con umbrales de tolerancia claros. Si un KRI entra en zona preventiva o de alerta (por ejemplo, incremento en reclamos de clientes, caídas de servicio o rotación en un área crítica), el sistema debe disparar notificaciones automáticas a los responsables directos. Gestionar riesgos en tiempo real significa enterarse del problema antes de que se transforme en una pérdida contable.
Las 5 mejores plataformas ORM empresariales analizadas
Para ayudarte a tomar una decisión informada, analizamos las soluciones más representativas del mercado. Evaluamos su capacidad funcional, su facilidad para conectar el riesgo operativo con la seguridad de la información (ISMS), la experiencia de usuario y el esfuerzo real de implementación.
Pirani: Gestión integrada de ORM e ISMS ágil, intuitiva y optimizada para LatAm
Pirani nació con un objetivo claro: democratizar y simplificar la gestión de riesgos corporativos sin sacrificar el rigor metodológico ni la profundidad técnica. A diferencia de las plataformas tradicionales que requieren meses de parametrización, Pirani es una solución SaaS modular que permite a las organizaciones estar operativas en cuestión de semanas.
La gran ventaja de Pirani radica en la interconexión nativa entre sus módulos. Puedes gestionar tu matriz de Riesgo Operacional (ORM) bajo estándares de Basilea o circulares locales (como SARO en Colombia o los reglamentos de la SBS en Perú), y vincularla en tiempo real con el módulo de Seguridad de la Información (ISMS) basado en ISO 27001:2022. Esto significa que un incidente de ciberseguridad o una falla en un activo de TI se refleja de forma automática en el proceso de negocio afectado.
- Lo más destacado: Curva de aprendizaje prácticamente nula, interfaz limpia que fomenta el reporte de incidentes en la primera línea de defensa, soporte cercano en español y un Costo Total de Propiedad (TCO) significativamente menor al del software legacy.
- Ideal para: Empresas en crecimiento, fintechs e instituciones financieras medianas y grandes que necesitan cumplir con normativas exigentes de LatAm y buscan resultados inmediatos sin depender de consultores externos.
Prueba Pirani ahora y conoce cómo hacemos simple tu gestión de riesgos
ServiceNow IRM: Potencia técnica para infraestructuras de TI complejas
ServiceNow es un gigante consolidado en la gestión de servicios de TI (ITSM) que extendió sus capacidades hacia el mundo de la gobernanza, el riesgo y el cumplimiento con su suite Integrated Risk Management (IRM).
Su principal fortaleza es la conexión directa con la base de datos de gestión de configuración (CMDB). Si tu compañía ya gestiona toda su infraestructura tecnológica, servidores y activos dentro de ServiceNow, la suite de IRM permite correlacionar vulnerabilidades técnicas y cambios en sistemas con políticas de cumplimiento de manera automatizada.
- Puntos de fricción: Su complejidad técnica es elevada. Desplegar ServiceNow IRM exige consultores especializados, certificaciones técnicas dedicadas y presupuestos que suelen estar fuera del alcance de la mayoría de las empresas. Además, para los usuarios de negocio que no pertenecen al área de TI, la interfaz resulta abrumadora y poco amigable.
- Ideal para: Megacorporaciones multinacionales que ya operan todo su stack operativo dentro del ecosistema de ServiceNow y cuentan con un equipo de desarrolladores dedicados a mantener la herramienta.
Archer (RSA Archer): La referencia histórica del Enterprise GRC
Archer es uno de los pioneros en software de riesgo y gobierno corporativo. Durante más de dos décadas ha sido la elección por defecto de grandes bancos globales y corporaciones del Fortune 500 para documentar sus programas de cumplimiento a gran escala.
La plataforma destaca por su robustez y su capacidad casi infinita de parametrización. Puedes construir modelos de riesgo sumamente complejos, estructurar auditorías multijurisdiccionales y gestionar miles de políticas internas con flujos de aprobación multinivel.
- Puntos de fricción: Paga el precio de ser una arquitectura antigua. Su interfaz es pesada, la experiencia de usuario es árida y cualquier modificación en un formulario o flujo de trabajo suele requerir contratos de soporte costosos o desarrollos a medida. Esto genera que los líderes de área eviten usarla y la gestión termine concentrándose de nuevo en el equipo de riesgos.
- Ideal para: Instituciones financieras de escala global con arquitecturas heredadas complejas y presupuestos anuales holgados para mantenimiento de software.
MetricStream: Monitoreo predictivo para grandes corporativos
MetricStream ofrece una suite completa de GRC orientada a organizaciones con operaciones en múltiples países y exigencias normativas simultáneas (SOX, Basilea, GDPR).
La plataforma se apoya en modelos analíticos para ofrecer tableros ejecutivos con métricas predictivas y gestión cuantitativa del riesgo. Sus capacidades para auditar controles internos y consolidar reportes para juntas directivas globales son de primer nivel.
- Puntos de fricción: El tiempo de implementación rara vez baja de los seis a nueve meses. Por otro lado, al ser una solución pensada primordialmente para el mercado anglosajón, su soporte para adaptaciones específicas de reguladores latinoamericanos suele requerir parametrizaciones manuales que elevan el costo final del proyecto.
- Ideal para: Grupos empresariales transnacionales que necesitan reportar ante entes regulatorios de Estados Unidos o Europa y requieren análisis de datos a escala masiva.
LogicGate Risk Cloud: Modelado ágil basado en flujos no-code
LogicGate ha ganado tracción en los últimos años gracias a su enfoque visual y flexible. La plataforma utiliza una arquitectura basada en grafos que permite modelar procesos y riesgos como si estuvieras construyendo un diagrama de flujo interactivo sin escribir código.
Es una herramienta muy versátil para diseñar procesos desde cero y destaca especialmente en la evaluación de riesgos de terceros y proveedores (TPRM), permitiendo enviar cuestionarios y calcular niveles de riesgo de forma bastante automatizada.
- Puntos de fricción: Al presentarse casi como un lienzo en blanco, carece de la profundidad de plantillas preconfiguradas para marcos regulatorios financieros específicos de América Latina. Tu equipo tendrá que invertir tiempo diseñando la lógica de cálculo y la estructura de reportes para que encajen con lo que solicita la superintendencia de tu país.
- Ideal para: Empresas de tecnología y servicios con metodologías de trabajo ágiles que prefieren diseñar sus propios flujos de trabajo personalizados desde una base flexible.
Tabla comparativa: Pirani vs. ServiceNow vs. Archer vs. MetricStream vs. LogicGate
Para ver con claridad las diferencias entre las opciones evaluadas, resumimos sus principales atributos técnicos, enfoque regulatorio y esfuerzo de implementación en la siguiente matriz:
Comparativa de tiempos de implementación y esfuerzo del equipo interno
El tiempo de despliegue es el factor que suele desviar los presupuestos. En plataformas tradicionales como Archer o ServiceNow, los proyectos suelen extenderse durante meses antes de que la primera línea de defensa registre su primer evento de pérdida o complete una autoevaluación de control.
En contraste, herramientas SaaS modernas como Pirani permiten importar matrices existentes, parametrizar escalas de impacto y probabilidad, y capacitar a los dueños de proceso en cuestión de días. Menos tiempo de implementación significa resultados visibles más rápido y un retorno de inversión tangible para el comité de dirección.
Matriz de decisión: ¿qué software se adapta a la madurez de tu organización?
No todas las empresas tienen los mismos recursos técnicos ni enfrentan las mismas exigencias regulatorias. La clave para acertar en la compra es elegir la herramienta que resuelva tus dolores de hoy sin hipotecar el presupuesto de los próximos años.
Para organizaciones medianas, fintechs y bancos en crecimiento: agilidad y cumplimiento normativo
Si tu empresa opera en América Latina y necesita reportar periódicamente ante superintendencias o prepararse para auditorías de certificación ISO 27001, necesitas velocidad, autonomía y soporte en tu idioma.
Buscar una solución con plantillas preconfiguradas y un modelo de licenciamiento escalable evita pagar consultorías millonarias. En este escenario, Pirani es la opción más equilibrada: te da el rigor técnico de una solución enterprise con la agilidad de un software moderno en la nube, garantizando que el personal operativo adopte la herramienta sin resistencia.
Para megacorporaciones multinacionales con infraestructura de TI monolítica
Si lideras la seguridad de un conglomerado global con presencia en decenas de países, miles de servidores físicos y un equipo dedicado exclusivamente a programar flujos de gobernanza, plataformas como ServiceNow o Archer pueden tener sentido. Su valor se desbloquea únicamente cuando la organización está dispuesta a asumir los costos de consultoría externa para mantener integraciones complejas a la medida.
De la selección a la puesta en marcha: cómo implementar un ORM/ISMS con éxito
Cambiar de software o dar el salto definitivo desde hojas de cálculo requiere algo más que una buena herramienta; exige un método claro para evitar fricciones internas.
Paso 1: Homologar taxonomías entre TI, Seguridad y Operaciones
Antes de cargar un solo dato en la plataforma, reúne al Oficial de Riesgos y al CISO para acordar un lenguaje común. Definan criterios homogéneos sobre qué se considera un incidente, cómo se mide la criticidad de un activo de información y de qué manera una interrupción tecnológica impacta la escala de pérdida financiera del negocio.
Paso 2: Depurar y migrar matrices antes de cargar datos
No traslades el desorden de tus archivos de Excel al nuevo sistema. Aprovecha el cambio de tecnología para eliminar riesgos duplicados, actualizar controles que ya no se ejecutan y verificar que los responsables asignados sigan vigentes en la compañía. Una base limpia garantiza que tus primeros reportes ejecutivos reflejen la realidad operativa.
Paso 3: Activar monitoreo continuo e involucrar a la primera línea de defensa
La gestión de riesgos fracasa cuando se queda encerrada en la oficina de cumplimiento. Facilita que los líderes de cada área reporten eventos de pérdida y evalúen controles mediante interfaces sencillas. Cuando el proceso de registro toma un par de minutos, la primera línea se convierte en tu principal sensor preventivo contra fraudes, fallas de procesos e incidentes de seguridad.
Preguntas frecuentes sobre plataformas de riesgo operacional (ORM)
¿Cuál es la diferencia entre un software GRC tradicional y una plataforma ORM especializada?
Un software GRC tradicional suele ser una suite amplia, costosa y genérica que abarca desde gobierno corporativo hasta auditoría financiera mediante módulos complejos. Una plataforma ORM moderna se enfoca específicamente en la dinámica operativa: mapeo de procesos, detección de causas raíz, registro de eventos de pérdida y cálculo de riesgos residuales en tiempo real, integrándose de forma ágil con la seguridad de la información.
¿Por qué es fundamental que el módulo ISMS esté integrado al ORM según ISO 27001?
La norma ISO 27001:2022 exige un enfoque basado en riesgos donde los controles de seguridad protejan los objetivos del negocio. Integrar ambos sistemas permite que, ante una vulnerabilidad o un incidente cibernético en un servidor, el sistema muestre de inmediato qué proceso operativo se ve afectado y cuál es el impacto financiero directo sobre la organización.
¿Cuánto tiempo toma implementar un software ORM moderno frente a uno legacy?
Una plataforma moderna en la nube como Pirani suele estar completamente operativa entre 2 y 6 semanas, gracias a interfaces intuitivas y procesos guiados de importación de datos. Por el contrario, los sistemas legacy o módulos de ERPs pesados demandan entre 6 y 18 meses de configuración técnica y consultoría especializada antes de salir a producción.
Dar el paso hacia una gestión de riesgos automatizada no tiene por qué traducirse en proyectos interminables ni presupuestos desbordados. Descubre cómo centralizar tu riesgo operativo y tu seguridad de la información en una plataforma intuitiva y lista para cumplir con las regulaciones de tu sector agendando una conversación con un especialista de Pirani.

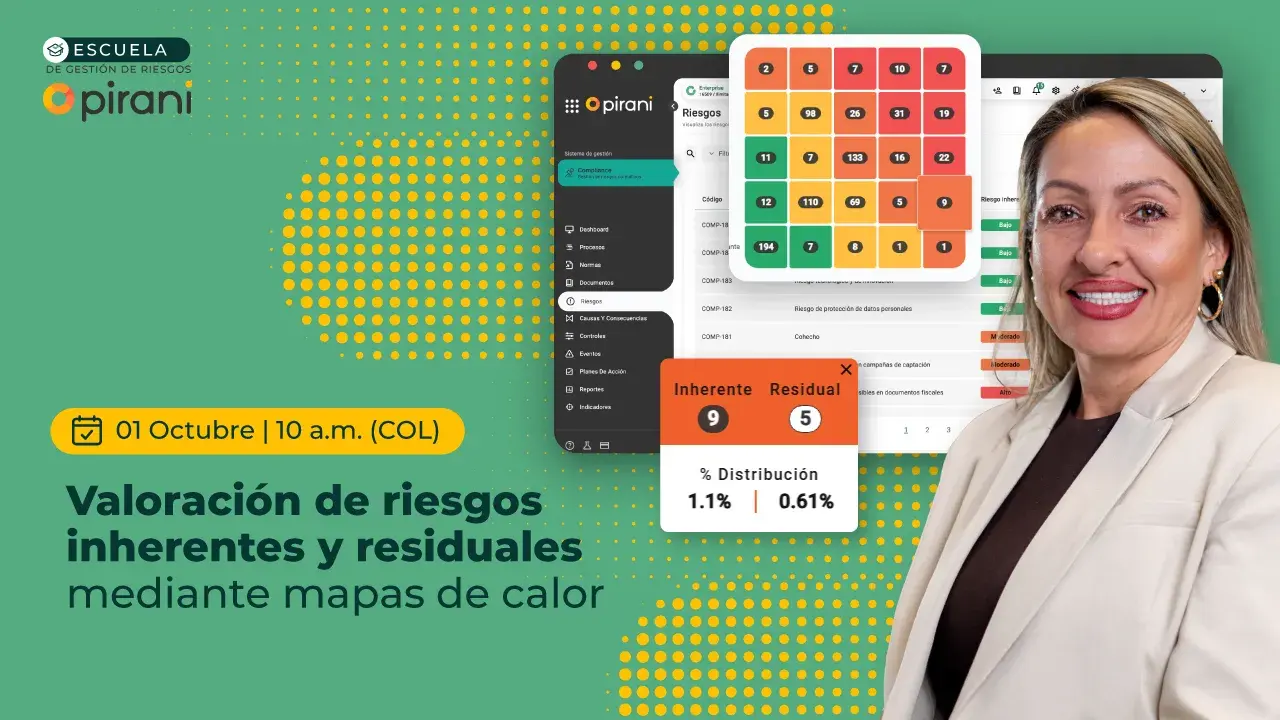
Valoración de riesgos inherentes y residuales con mapas de calor
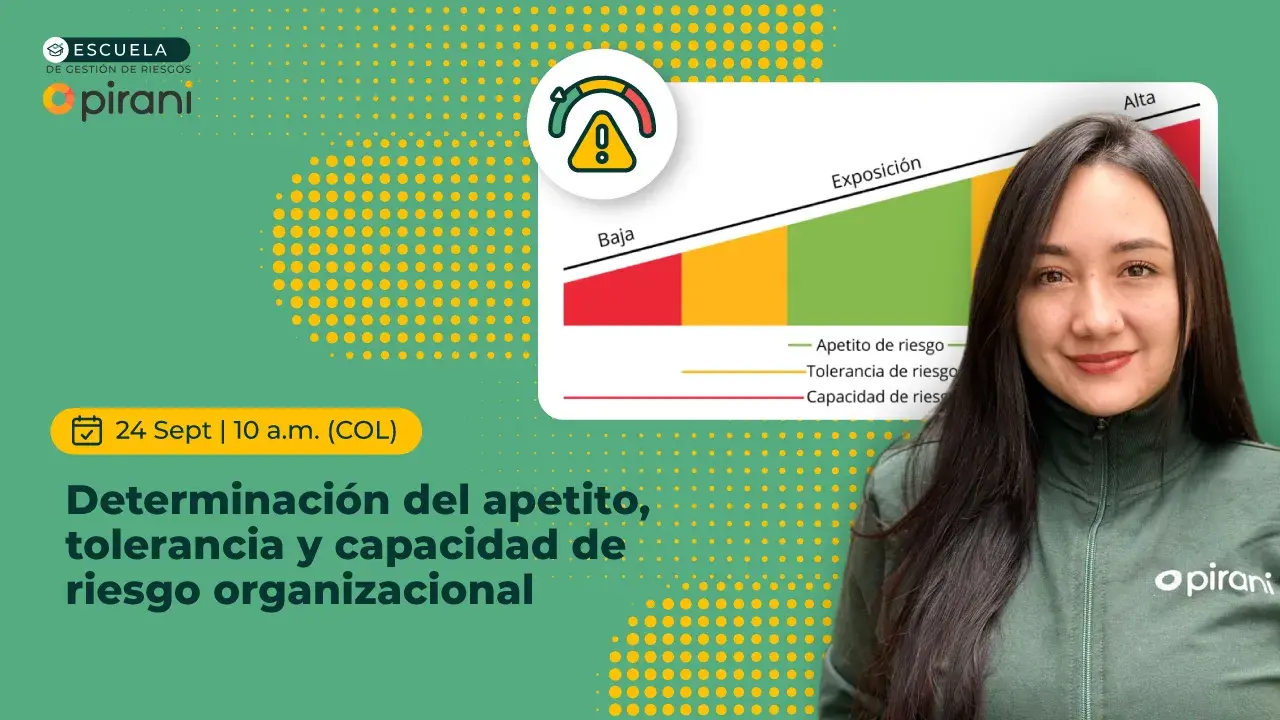
Apetito, tolerancia y capacidad de riesgo: Cómo definirlos sin suposiciones