Cumplir con la protección de datos personales en América Latina exige alinear los controles técnicos de seguridad con normativas locales como la LGPD, la Ley 1581 y la LFPDPPP, evitando multas millonarias y garantizando la privacidad bajo estándares como ISO 27701. Para los líderes de seguridad y cumplimiento, este escenario presenta desafíos urgentes:
- Fragmentación regulatoria que complica las operaciones a nivel regional.
- Riesgo inminente de multas que alcanzan hasta el 2% de la facturación global.
- Necesidad de integrar la privacidad de los datos con el sistema ISMS actual sin burocracia extra.
El incumplimiento regulatorio dejó de ser un riesgo teórico. Leyes como la LGPD en Brasil permiten sanciones de hasta 50 millones de reales por infracción, mientras que Colombia aplica multas de 2.000 SMMLV. Gestionar estos riesgos manualmente es insostenible para un CISO o Risk Officer moderno.
El Panorama Regulatorio de la Protección de Datos en América Latina
Principales leyes en la región: LGPD (Brasil), Ley 1581 (Colombia), LFPDPPP (México) y reformas en Chile y Argentina
La madurez normativa en la región avanza rápido. Operar en varios países te obliga a cumplir con múltiples frentes legales que, aunque comparten principios básicos, difieren profundamente en exigencias técnicas y procesos de auditoría.
En Brasil, la LGPD exige obligatoriamente la figura del DPO (Encargado) y el reporte de incidentes en plazos sumamente críticos. Por su parte, la Ley 1581 de Colombia centra su rigor en el principio de Responsabilidad Demostrada, exigiendo evidencias continuas de cumplimiento ante la SIC. México, a través de la LFPDPPP, establece lineamientos muy estrictos sobre el tratamiento de datos sensibles y contempla castigos penales. En paralelo, potencias comerciales como Chile y Argentina reforman actualmente sus marcos legales para alcanzar la interoperabilidad con el estándar europeo (RGPD).
Impacto del incumplimiento: Sanciones financieras, suspensión de operaciones y daño reputacional
Un incidente de privacidad hoy te cuesta mucho más que la sanción del regulador. Cuando los datos de tus usuarios quedan expuestos, enfrentas golpes directos a la continuidad de tu negocio, empezando por las sanciones económicas impuestas por autoridades como la ANPD, SIC o INAI.
El segundo impacto es operativo. Las leyes latinoamericanas facultan a los reguladores para ordenar la suspensión temporal o definitiva del tratamiento de tus bases de datos, lo que en la práctica puede paralizar por completo tu operación comercial. Finalmente, el daño reputacional. Perder la confianza de tus clientes en el entorno B2B genera fugas de contratos muy difíciles de recuperar. Aquí es donde centralizar tus controles con un software especializado como Pirani y su módulo ISMS marca la diferencia entre responder ágilmente y enfrentar una crisis pública.
Transferencia internacional de datos e interoperabilidad entre países de LatAm
Centralizar operaciones en la nube significa que la información cruza fronteras constantemente. Las regulaciones de América Latina prohíben transferir información a territorios que no garanticen un nivel de protección adecuado, similar al de la normativa de origen.
Argentina es pionera en la región al contar con el aval directo de la Comisión Europea. Sin embargo, enviar datos sensibles entre Colombia, México o Brasil exige implementar cláusulas contractuales tipo y normas corporativas vinculantes para evitar bloqueos operativos. Auditar a tus proveedores tecnológicos y mapear el flujo transfronterizo de los datos es vital. Si tu organización no controla con exactitud dónde residen los activos de información y quién accede a ellos, la probabilidad de materializar un riesgo legal se multiplica.
Obligaciones y Principios Clave para la Gestión de Datos Personales
Cumplir con las distintas leyes de protección de datos en Latinoamérica requiere estandarizar procesos internos. Aunque las normativas cambian según el país, las obligaciones centrales para los responsables y encargados de la información mantienen un núcleo común.
Consentimiento explícito, ciclo de vida del dato y derechos ARCO/ARCOP
Obtener el dato no te hace dueño de la información. El consentimiento debe ser previo, expreso e informado en toda la región. Desde que capturas un registro hasta su destrucción segura, debes garantizar los derechos ARCO (Acceso, Rectificación, Cancelación y Oposición), a los que legislaciones más recientes suman la Portabilidad (ARCOP).
Responder a estas solicitudes en tiempo récord es legalmente obligatorio y logísticamente complejo. Un retraso en la entrega o eliminación de la información de un usuario te expone a quejas directas ante el ente regulador y a eventuales auditorías.
El rol del Oficial de Protección de Datos (DPO / Encarregado) en la estructura corporativa
La figura del DPO dejó de ser una recomendación opcional. Leyes como la LGPD en Brasil obligan a las empresas a designar un Encarregado público, con recursos propios para actuar. Este rol funciona como el puente oficial entre tu empresa, los titulares de los datos y las autoridades de control.
El DPO no debe ser un cargo nominal ni acumular conflictos de interés. Necesita independencia técnica, autoridad ejecutiva y herramientas tecnológicas que le permitan supervisar los controles de privacidad, sin depender de interminables hojas de cálculo que desactualizan la información.
Evaluaciones de Impacto en Privacidad (DPIA) y protocolos de notificación de brechas
Antes de lanzar un nuevo producto, implementar un software o procesar datos sensibles a gran escala, debes ejecutar una Evaluación de Impacto en Privacidad (DPIA). Este análisis preventivo detecta riesgos críticos y aplica medidas mitigantes desde el diseño (Privacy by Design).
Si tus defensas fallan y sufres una fuga de datos, el reloj corre en tu contra. Normativas como la colombiana y brasileña exigen notificar a la autoridad competente en plazos sumamente estrictos. Contar con un protocolo claro y apoyarte en un software como Pirani te asegura actuar dentro del margen legal.
Integrando la Privacidad al ISMS: El Paso de ISO 27001 a ISO 27701
Por qué la ciberseguridad no es suficiente sin un Sistema de Gestión de Privacidad (PIMS)
Proteger tu base de datos contra ataques externos con ISO 27001 asegura la confidencialidad, pero no garantiza el uso legal de la información. Puedes tener el servidor más seguro del mercado y, aun así, enfrentar sanciones por tratar datos sin consentimiento o retenerlos más tiempo del permitido.
Aquí entra el Sistema de Gestión de Información de Privacidad (PIMS). Este enfoque cierra la brecha técnica entre la seguridad informática y la privacidad regulatoria, integrando el respeto a los derechos del titular en el núcleo operativo de tus áreas de tecnología y cumplimiento.
Mapeo de requisitos legales de LatAm en controles técnicos de ISO/IEC 27701
ISO 27701 funciona como una extensión natural y certificable de ISO 27001. Te entrega un catálogo de controles específicos que puedes mapear directamente con las obligaciones de la LFPDPPP mexicana, la LGPD o la Ley 1581.
Por ejemplo, el control de minimización de datos de la norma técnica se traduce directamente en el principio legal de finalidad. Estandarizar tu marco de trabajo bajo ISO 27701 te permite auditar tu madurez una sola vez y presentar esos mismos resultados ante diferentes reguladores en la región.
Garantizando la Responsabilidad Demostrada (Accountability) ante organismos reguladores
Decir que respetas la privacidad no sirve si no puedes probarlo. El principio de Responsabilidad Demostrada (Accountability) exige evidencias documentales, técnicas y procedimentales de que gestionas el riesgo de forma proactiva y continua.
Cuando el regulador inicia una investigación, te pedirá matrices de riesgo, registros de acceso, actas de concientización y bitácoras de incidentes. Consolidar este repositorio de evidencias con herramientas centralizadas como Pirani facilita las auditorías y demuestra un compromiso real con la ley.
Matriz de Riesgos de Privacidad: Identificación y Mitigación Paso a Paso
Construir una matriz de riesgos enfocada en privacidad no es solo un requisito legal; es la herramienta operativa que te permite anticiparte a las brechas y asignar presupuesto donde realmente importa.
1. Inventario de activos de información y clasificación de datos personales sensibles
No puedes proteger lo que no sabes que existe. El primer paso consiste en mapear todas las bases de datos, aplicaciones, servidores y proveedores de servicios que almacenan o procesan datos personales en tu organización. Una vez identificados, debes clasificar la información según su nivel de criticidad:
- Datos públicos o generales: Información corporativa o de contacto no sensible.
- Datos personales estándar: Identificación, correos corporativos y registros de navegación.
- Datos sensibles: Información médica, biométrica, financiera o de menores de edad, que exigen niveles de encriptación y control de acceso mucho más estrictos.
2. Evaluación de probabilidad e impacto ante fuga de información o multas de entidades de control
Con el inventario listo, debes calificar el riesgo de cada activo cruzando dos variables: la probabilidad de ocurrencia (vulnerabilidades técnicas, error humano) y el impacto real en el negocio.
El impacto no se mide solo en megabytes extraviados. Debes calcular la sanción económica directa del regulador, el costo de las acciones legales defensivas, el gasto de remediación tecnológica y el costo de oportunidad por pérdida de clientes.
3. Definición de planes de acción y controles mitigantes
Tras priorizar los riesgos en tu mapa de calor, es hora de asignar controles específicos. Estos pueden ser de naturaleza técnica (cifrado en reposo, autenticación multifactor) o administrativa (políticas de uso aceptable, cláusulas contractuales con terceros).
Cada plan de acción necesita un responsable directo, una fecha límite de implementación y un indicador de efectividad. Estructurar este flujo en la matriz de riesgos de Pirani te evita perder el rastreo de los compromisos asumidos por cada área.
Automatización del Cumplimiento de Protección de Datos con Pirani ISMS
Centralización del inventario de datos, matriz de riesgos y políticas de privacidad en un solo lugar
Gestionar la privacidad en hojas de cálculo desconectadas crea puntos ciegos peligrosos. Un cambio en la legislación o en la infraestructura de TI deja obsoletos tus archivos en cuestión de días.
El módulo ISMS de Pirani te permite consolidar tu inventario de activos, tu matriz de riesgos y tus evidencias de cumplimiento en una única plataforma en la nube. Esto garantiza que todos los involucrados trabajen con la misma versión de la realidad operativa.
Monitoreo continuo de controles y generación de reportes auditables para reguladores
Cuando la autoridad de control te notifique una auditoría o investigue una denuncia, no tendrás tiempo para armar carpetas desde cero. Necesitas respuestas inmediatas y sustentadas.
Pirani automatiza la recolección de evidencias y evalúa la efectividad de los controles en tiempo real. Con un par de clics, generas reportes ejecutivos listos para presentar ante auditores externos o reguladores como la ANPD, la SIC o el INAI.
Cómo Pirani simplifica la adopción de ISO 27001 e ISO 27701 sin sobrecargar al equipo de gestión
Alinear tu empresa a estándares internacionales no tiene por qué traducirse en burocracia interminable. Pirani reduce la curva de aprendizaje mediante una interfaz intuitiva que facilita la asignación de tareas a los dueños de los procesos.
Al liberar a tu equipo de ciberseguridad y riesgos del trabajo administrativo manual, les devuelves el tiempo para enfocarse en la estrategia del negocio.
Te invitamos a crear tu cuenta gratis en Pirani y probar nuestra herramienta, o si lo deseas puedes agendar una demo con uno de nuestros asesores para conocer cómo nuestro software se ajusta a las necesidades de tu organización.

Preguntas Frecuentes (FAQ) sobre Protección de Datos Personales en Latinoamérica
¿Cuál es la diferencia entre ISO 27001 e ISO 27701 en la protección de datos?
ISO 27001 establece los requisitos para un Sistema de Gestión de Seguridad de la Información (SGSI), enfocado en proteger activos de información en general. ISO 27701 es una extensión específica que añade controles para la gestión de la privacidad de la información (PIMS) y el tratamiento de datos personales de acuerdo con las normativas vigentes.
¿Es obligatorio nombrar un Oficial de Protección de Datos (DPO) en LatAm?
Depende del país. En Brasil (LGPD) es obligatorio para casi todas las organizaciones salvo excepciones específicas de la ANPD. En países como Colombia o México, la ley exige designar un área o persona responsable de la protección de datos, aunque no utilicen explícitamente el término "DPO".
¿Qué sanción es la más alta por incumplir la ley de protección de datos en la región?
Brasil aplica las multas financieras más elevadas, de hasta 50 millones de reales por infracción. No obstante, en países como Colombia, la Superintendencia de Industria y Comercio (SIC) tiene la facultad de ordenar el cierre temporal o definitivo de la operación con bases de datos, lo que representa un impacto operativo aún mayor.
Alinear tus procesos de negocio con las exigencias regulatorias de América Latina protege el valor de tu marca y abre puertas comerciales en el mercado B2B. Si quieres verificar la madurez de tus controles actuales o estructurar tu matriz bajo los estándares ISO 27001 e ISO 27701, empieza hoy mismo a automatizar tu gestión con Pirani.
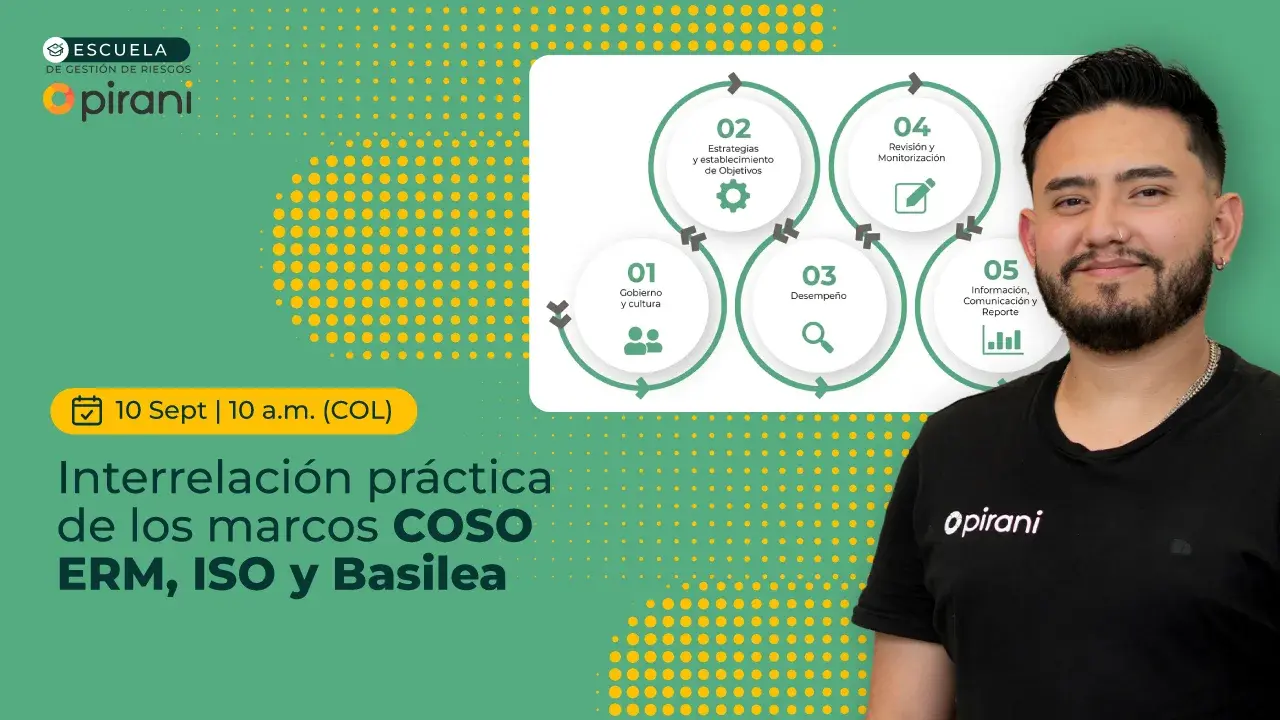
Interrelación de COSO, ISO 31000 y Basilea en la gestión de riesgos
Auditoría interna y gestión de riesgos: Cómo integrarlas con éxito